


 سرور
 سوئیچ
 استوریج
 روتر

 کابل و تجهیزات انتقال
 رک و متعلقات

 فایروال
 آنتی ویروس

 یو پی اس
 ژنراتور و موتور برق
 پنل خورشیدی




راهنمای خرید فایروال مناسب برای سازمانها و کسبوکارها
با افزایش وابستگی سازمانها و کسبوکارها به شبکه، اینترنت و سامانههای دیجیتال، حفاظت از زیرساخت فناوری اطلاعات به یکی از اولویتهای مهم تبدیل شده است. فایروال (Firewall) یکی از اجزای اصلی امنیت شبکه است که با کنترل ارتباطات ورودی و خروجی، به محدودسازی دسترسیهای غیرمجاز و کاهش خطر تهدیدات سایبری کمک میکند. با این حال، انتخاب فایروال مناسب تنها به برند یا قیمت دستگاه وابسته نیست و باید با ساختار شبکه، تعداد کاربران، نوع سرویسها و الزامات امنیتی سازمان هماهنگ باشد.
در این راهنمای خرید فایروال، با انواع فایروال، قابلیتهای امنیتی، معیارهای ارزیابی عملکرد، نیازهای شبکه سازمانی و نکات مهم پیش از خرید آشنا میشوید. هدف این است که بتوانید متناسب با نیازهای فعلی و آینده کسبوکار خود، راهکاری مناسب انتخاب کنید و هزینه خرید، مجوزهای نرمافزاری و نگهداری را نیز در نظر بگیرید.
۱. فایروال چیست و چرا اهمیت دارد؟
فایروال یک سامانه امنیتی سختافزاری، نرمافزاری یا ترکیبی است که بر اساس مجموعهای از قوانین، ارتباطات شبکه را بررسی و کنترل میکند. این سامانه میتواند دسترسی میان شبکه داخلی و اینترنت یا میان بخشهای مختلف شبکه سازمانی را محدود کند و تنها به ارتباطات مجاز اجازه عبور دهد.
فایروالهای جدید ممکن است علاوه بر کنترل ارتباطات، قابلیتهایی مانند تشخیص و پیشگیری از نفوذ، شناسایی برنامهها، کنترل دسترسی کاربران، ایجاد تونل امن VPN و فیلترکردن محتوای وب را نیز ارائه دهند. فعال بودن این قابلیتها به مدل دستگاه، نوع مجوز و پیکربندی آن بستگی دارد.
از مهمترین کاربردهای فایروال میتوان به موارد زیر اشاره کرد:
- کنترل ارتباطات ورودی و خروجی بر اساس قوانین امنیتی.
- محدودسازی دسترسی غیرمجاز به سرویسها و منابع شبکه.
- تفکیک شبکه به بخشهایی با سطح دسترسی متفاوت.
- کمک به شناسایی یا مسدودسازی برخی حملات با قابلیتهای امنیتی تکمیلی.
- فراهمکردن اتصال امن از راه دور برای کارکنان و شعب، در صورت پشتیبانی از VPN.
- ثبت رویدادها، گزارشگیری و کمک به بررسی رخدادهای امنیتی.
فایروال بهتنهایی امنیت کامل شبکه را تضمین نمیکند. بهروزرسانی تجهیزات، مدیریت دسترسیها، حفاظت از نقاط پایانی، آموزش کاربران، پشتیبانگیری و پایش مستمر نیز باید در برنامه امنیتی سازمان قرار داشته باشند.
۲. انواع فایروال و تفاوت آنها
فایروالها بر اساس نحوه پیادهسازی، روش بازرسی ترافیک و امکانات امنیتی دستهبندی میشوند. شناخت این تفاوتها به شما کمک میکند بهجای انتخاب دستگاهی با امکانات بیش از نیاز یا ظرفیت ناکافی، گزینه مناسبتری پیدا کنید.
فایروال نرمافزاری
فایروال نرمافزاری روی سیستمعامل، سرور یا بستر مجازی اجرا میشود و میتواند از یک دستگاه، یک سرور یا بخشی از زیرساخت محافظت کند. این راهکار برای برخی محیطهای مجازی، سرورهای عمومی و کاربردهایی که به کنترل نرمافزاری نیاز دارند مناسب است.
- امکان پیادهسازی روی سختافزار موجود یا بستر مجازی سازگار.
- انعطافپذیری در پیکربندی و تخصیص منابع.
- وابستگی عملکرد به منابع پردازشی، سیستمعامل و معماری پیادهسازی.
- نیاز به مدیریت بهروزرسانیها، دسترسی مدیریتی و امنیت بستر اجرا.
فایروال سختافزاری
فایروال سختافزاری معمولاً بهصورت یک دستگاه مستقل در مسیر ارتباطات شبکه نصب میشود. این تجهیزات برای محافظت از شبکه شرکتها، دفاتر، شعب و زیرساختهای سازمانی کاربرد دارند و بسته به مدل، امکانات متنوعی برای مدیریت ترافیک و امنیت شبکه ارائه میکنند.
- طراحی اختصاصی برای وظایف امنیتی شبکه.
- امکان ارائه چند رابط شبکه و پشتیبانی از توپولوژیهای مختلف.
- وجود امکانات مدیریتی و امنیتی متناسب با مدل دستگاه.
- نیاز به بررسی ظرفیت پردازش، هزینه مجوزها، پشتیبانی و امکان توسعه.
فایروال نسل جدید (NGFW)
فایروال نسل جدید (Next-Generation Firewall) علاوه بر قابلیتهای متداول فایروال، ممکن است امکانات پیشرفتهتری برای شناسایی برنامهها، تحلیل ترافیک و مقابله با تهدیدات ارائه دهد. قابلیتهای دقیق به سازنده، مدل و مجوزهای فعال بستگی دارند.
- IPS: سامانه پیشگیری از نفوذ که برای شناسایی و مسدودسازی الگوهای حمله شناختهشده یا مشکوک به کار میرود.
- کنترل برنامهها: امکان شناسایی یا محدودسازی برخی برنامهها و سرویسها بر اساس قابلیتهای دستگاه.
- فیلترینگ وب: کنترل دسترسی به دستههایی از وبسایتها یا دامنهها، در صورت پشتیبانی.
- VPN: ایجاد ارتباط رمزگذاریشده میان شعب، شبکهها یا کاربران راه دور، بر اساس فناوریهای پشتیبانیشده.
- بازرسی ترافیک رمزگذاریشده: برخی محصولات میتوانند با پیکربندی و مجوز مناسب، بخشی از ترافیک رمزگذاریشده را بررسی کنند؛ این قابلیت ممکن است بر کارایی و حریم خصوصی تأثیر بگذارد.
- گزارشگیری و مدیریت متمرکز: مشاهده رویدادها، اعمال سیاستها و مدیریت چند دستگاه در محصولات پشتیبانیکننده.
فایروال شبکهای و فایروال میزبان
فایروال شبکهای معمولاً ارتباطات میان شبکهها یا بخشهای مختلف زیرساخت را کنترل میکند؛ در مقابل، فایروال میزبان روی رایانه یا سرور اجرا میشود و ارتباطات همان سیستم را مدیریت میکند. این دو راهکار میتوانند مکمل یکدیگر باشند و جایگزین کامل یکدیگر نیستند.
۳. مهمترین معیارهای انتخاب و خرید فایروال
برای انتخاب فایروال مناسب، ابتدا باید نیازهای امنیتی و معماری شبکه مشخص شود. سپس ظرفیت پردازش، امکانات مدیریتی، تعداد رابطها، هزینه مجوزها و قابلیت توسعه را در کنار یکدیگر بررسی کنید.
3.1. اندازه و ساختار شبکه
تعداد کاربران بهتنهایی معیار کافی برای انتخاب فایروال نیست. نوع فعالیت کاربران، حجم ترافیک، تعداد ارتباطات همزمان، تعداد شعب، سرویسهای منتشرشده در اینترنت و میزان استفاده از VPN نیز بر انتخاب دستگاه تأثیر میگذارند.
- برای دفتر کوچک، ممکن است یک دستگاه رومیزی با قابلیتهای متناسب با نیاز کافی باشد.
- برای شرکتهای متوسط، باید تعداد کاربران همزمان، ارتباطات VPN، سرویسهای داخلی و امکانات امنیتی موردنیاز بررسی شود.
- برای سازمانهای بزرگ یا چندشعبهای، مدیریت متمرکز، افزونگی، تفکیک شبکه و برنامه تداوم سرویس اهمیت بیشتری دارد.
3.2. توان عملیاتی و عملکرد واقعی (Throughput)
توان عملیاتی مشخص میکند دستگاه در شرایط معین چه میزان ترافیک را پردازش میکند. هنگام مقایسه فایروالها، باید مشخص شود عدد اعلامشده مربوط به فیلترینگ ساده، بازرسی بستهها، IPS، کنترل برنامهها، VPN یا ترکیبی از قابلیتهای امنیتی است.
فعالسازی امکاناتی مانند IPS و بازرسی ترافیک رمزگذاریشده میتواند توان عملیاتی واقعی را کاهش دهد. به همین دلیل، بهتر است دستگاهی انتخاب شود که هنگام فعال بودن قابلیتهای موردنیاز، ظرفیت کافی برای ترافیک فعلی و رشد احتمالی شبکه داشته باشد.
علاوه بر Throughput، تعداد ارتباطات همزمان، نرخ ایجاد ارتباطات جدید، ظرفیت تونلهای VPN و عملکرد در شرایط بار بالا را نیز بررسی کنید. این شاخصها برای شبکههایی با تعداد زیاد کاربران یا ارتباطات پرتعداد اهمیت دارند.
3.3. قابلیتهای امنیتی و مجوزهای نرمافزاری
پیش از خرید، مشخص کنید به کدام قابلیتها نیاز دارید و آیا این امکانات در قیمت پایه دستگاه قرار دارند یا به مجوز جداگانه نیاز دارند. در برخی محصولات، قابلیتهایی مانند IPS، حفاظت در برابر بدافزار، فیلترینگ وب، کنترل برنامهها و بهروزرسانی اطلاعات تهدیدات به اشتراک یا مجوز فعال وابستهاند.
- تشخیص و پیشگیری از نفوذ.
- کنترل برنامهها و دسترسی کاربران.
- فیلترینگ وب و مدیریت سیاستهای دسترسی.
- VPN برای اتصال امن کارکنان و شعب.
- ثبت گزارشها، هشداردهی و پایش رخدادها.
- بهروزرسانی امنیتی و دریافت اطلاعات جدید تهدیدات.
همچنین باید هزینه تمدید مجوزها، مدت اعتبار، شرایط فعالسازی و وضعیت پشتیبانی محصول را در هزینه کلی مالکیت محاسبه کنید.
3.4. تعداد پورتها و رابطهای شبکه
تعداد و نوع پورتها باید با معماری شبکه هماهنگ باشد. علاوه بر اتصال اینترنت و شبکه داخلی، ممکن است به رابطهای جداگانه برای شبکه مهمان، سرورها، تجهیزات مدیریتی یا ناحیه DMZ نیاز داشته باشید.
- تعداد پورتهای اترنت و سرعت هر پورت را بررسی کنید.
- در صورت نیاز، پشتیبانی از رابطهای فیبر نوری یا ماژولهای سازگار را بررسی کنید.
- مطمئن شوید تعداد رابطها برای تفکیک شبکه و توسعه آینده کافی است.
- در صورت استفاده از دو اتصال اینترنت، قابلیتهای موردنیاز برای Failover یا توزیع بار را بررسی کنید.
وجود چند پورت بهتنهایی به معنای پشتیبانی از تمام قابلیتهای مسیریابی یا افزونگی نیست؛ امکانات واقعی باید در مشخصات فنی همان مدل تأیید شوند.
3.5. VPN و اتصال شعب
اگر کارکنان از راه دور به منابع سازمان دسترسی دارند یا چند شعبه باید از طریق ارتباط امن به یکدیگر متصل شوند، قابلیتهای VPN اهمیت ویژهای پیدا میکنند. تعداد کاربران VPN، نوع تونل، توان عملیاتی رمزگذاریشده و روش احراز هویت باید با نیاز سازمان سازگار باشند.
برای انتخاب دقیقتر، بررسی کنید دستگاه از چه روشهای VPN پشتیبانی میکند، آیا مجوز جداگانه لازم است و چه امکاناتی برای مدیریت کاربران، کنترل دسترسی و ثبت رویدادها ارائه میشود.
3.6. افزونگی و تداوم سرویس
در کسبوکارهایی که قطع ارتباط اینترنت یا توقف سرویس میتواند زیان قابلتوجهی ایجاد کند، قابلیتهای افزونگی باید از ابتدا بررسی شوند. برخی فایروالها از حالتهای High Availability یا جفت فعال و آمادهبهکار پشتیبانی میکنند؛ اما این قابلیت ممکن است به مدل، مجوز، طراحی شبکه و پیکربندی مناسب وابسته باشد.
همچنین، استفاده از دو اتصال اینترنت، تأمین برق پشتیبان، نسخه پشتیبان از تنظیمات و برنامه آزمایش بازیابی سرویس را در نظر بگیرید. خرید دستگاه دوم بدون طراحی صحیح، بهتنهایی تضمینکننده تداوم سرویس نیست.
3.7. رابط مدیریتی، گزارشگیری و مدیریت مرکزی
مدیریت فایروال باید برای تیم فنی قابلفهم و متناسب با پیچیدگی شبکه باشد. رابط مدیریتی مناسب، مشاهده وضعیت دستگاه، بررسی رویدادها، تعریف سیاستها و عیبیابی را آسانتر میکند.
اگر چند شعبه یا چند فایروال دارید، بررسی قابلیت مدیریت مرکزی میتواند به یکپارچگی سیاستهای امنیتی کمک کند. پیش از خرید، هزینه ابزار مدیریتی، نیاز به مجوز اضافه، امکانات گزارشگیری و نحوه نگهداری گزارشها را نیز بررسی کنید.
3.8. توسعهپذیری و سازگاری با زیرساخت موجود
فایروال باید با سوئیچها، روترها، شبکههای بیسیم، سرورها و سرویسهای فعلی سازمان سازگار باشد. اگر احتمال افزایش کاربران، اضافهشدن شعب یا رشد ترافیک وجود دارد، ظرفیت توسعه و امکان ارتقای راهکار را از ابتدا بررسی کنید.
در طراحی امنیت شبکه، محل قرارگیری فایروال و نحوه تفکیک شبکه نیز بهاندازه انتخاب دستگاه اهمیت دارد. برای نمونه، ممکن است لازم باشد شبکه کاربران، سرورها، دوربینهای مداربسته و تجهیزات مهمان از یکدیگر جدا شوند و سیاستهای دسترسی متناسبی داشته باشند.
3.9. هزینه خرید، مجوزها و پشتیبانی
قیمت اولیه دستگاه تنها بخشی از هزینه نهایی است. هزینه تمدید مجوزهای امنیتی، ابزار مدیریت مرکزی، پشتیبانی، راهاندازی، آموزش و نگهداری را نیز در محاسبات قرار دهید.
پیش از خرید، وضعیت اصالت دستگاه، شرایط گارانتی، دسترسی به بهروزرسانیهای امنیتی و امکان دریافت خدمات فنی را بررسی کنید. در انتخاب محصول، شرایط واقعی تأمین و پشتیبانی نیز باید در کنار مشخصات فنی و قیمت در نظر گرفته شود.
۴. مقایسه فایروالها بر اساس نیاز کسبوکار
هیچ نوع فایروالی برای همه شبکهها بهترین انتخاب نیست. جدول زیر یک راهنمای اولیه برای شناسایی گزینههای قابل بررسی است؛ انتخاب نهایی باید با توجه به بار کاری، قابلیتهای موردنیاز و مشخصات مدل انجام شود.
| نوع راهکار | کاربرد معمول | مزیت اصلی | نکته مهم |
|---|---|---|---|
| فایروال نرمافزاری | سرورها و محیطهای مجازی | انعطاف در استقرار و پیکربندی | نیازمند منابع و بستر اجرای امن |
| فایروال سختافزاری رومیزی | دفاتر کوچک و شبکههای محدود | استقرار نسبتاً ساده | ظرفیت و امکانات مدل باید کافی باشد |
| فایروال نسل جدید سازمانی | شرکتهای متوسط و بزرگ | ترکیب چند قابلیت امنیتی | توان عملیاتی با قابلیتهای فعال و هزینه مجوزها مهم است |
| راهکارهای چندشعبهای و افزونه | سازمانهای دارای شعب یا سرویسهای حساس | امکان مدیریت متمرکز و طراحی تداوم سرویس | به طراحی، پیکربندی و تجهیزات سازگار نیاز دارد |
برای یک شبکه کوچک، ممکن است دستگاهی با قابلیتهای پایه و ظرفیت کافی مناسب باشد. در شبکههای سازمانی، بهویژه زمانی که چندین سرویس و کاربر همزمان وجود دارند، فایروالی با امکانات امنیتی پیشرفتهتر و قابلیت مدیریت مناسب میتواند ارزش بیشتری ایجاد کند. با این حال، انتخاب نهایی باید بر اساس نیاز واقعی باشد، نه صرفاً تعداد قابلیتهای تبلیغشده.
۵. کدام برند فایروال را انتخاب کنیم؟
برندهای مختلف فایروال، محصولات متنوعی برای شبکههای کوچک، متوسط و سازمانی ارائه میکنند. مقایسه باید بر اساس مدل دقیق، توان عملیاتی در شرایط واقعی، امکانات امنیتی، مجوزها، سهولت مدیریت و وضعیت پشتیبانی انجام شود. امکانات و شرایط تأمین هر محصول ممکن است با توجه به مدل و بازار متفاوت باشد.
Fortinet و خانواده FortiGate
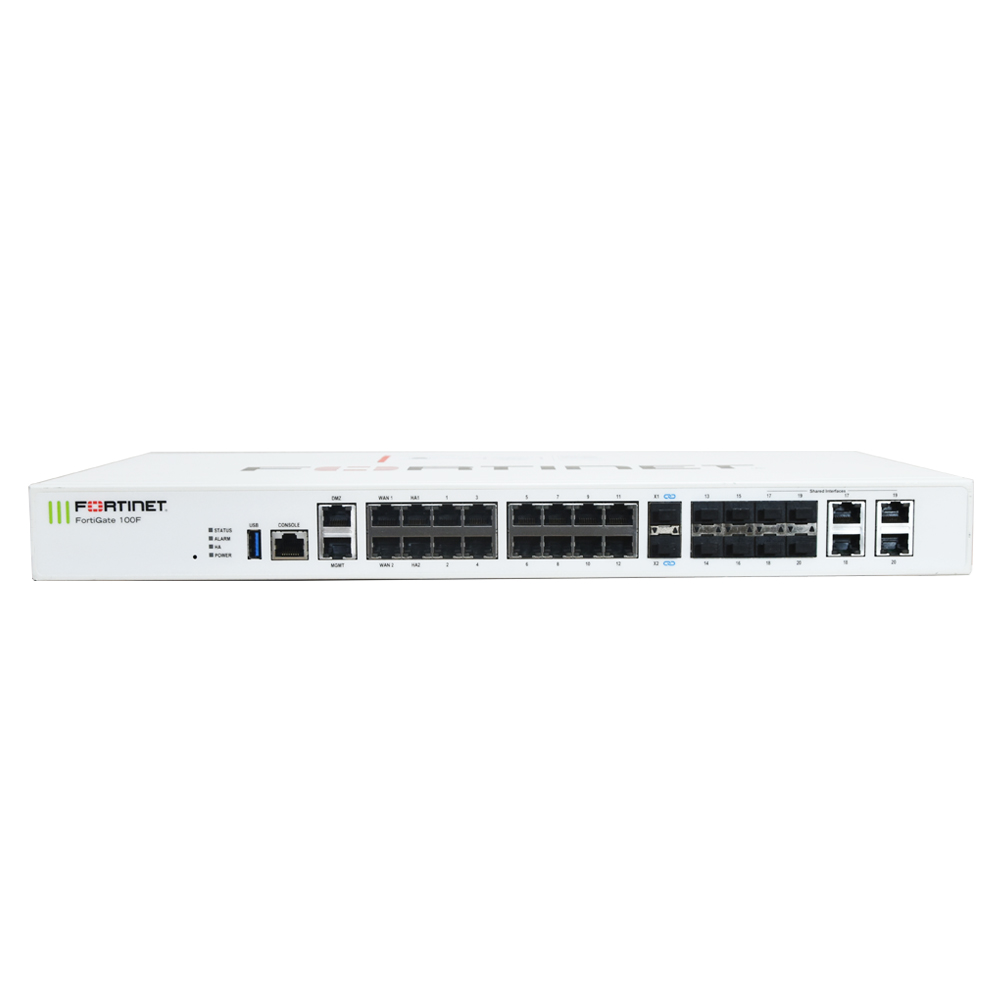
فایروال فورتی گیت (FortiGate) از خانواده محصولات امنیت شبکه فورتی نت (Fortinet) است و مدلهای مختلف آن برای ابعاد متفاوت شبکه عرضه شدهاند. در زمان انتخاب، توان عملیاتی با قابلیتهای امنیتی فعال، امکانات VPN، ظرفیت ارتباطات همزمان و شرایط مجوزها را بررسی کنید.
Cisco
Cisco در حوزه تجهیزات شبکه و امنیت سازمانی راهکارهای متنوعی ارائه میکند. انتخاب فایروال سیسکو باید بر اساس مدل، امکانات امنیتی، سازگاری با زیرساخت فعلی و الزامات مدیریتی انجام شود. برای آشنایی با راهکارهای این برند، صفحه محصولات و راهکارهای Cisco را ببینید.
Palo Alto Networks
پالو آلتو (Palo Alto Networks) در حوزه فایروالهای نسل جدید و مدیریت سیاستهای امنیتی فعالیت دارد. در ارزیابی فایروالهای پالو آلتو، قابلیتهای امنیتی موردنیاز، هزینه مجوزها، امکانات مدیریتی و عملکرد واقعی در بار کاری سازمان را مقایسه کنید.
Sophos
سوفوس (Sophos) راهکارهای امنیتی مختلفی برای کسبوکارها ارائه میدهد. هنگام بررسی فایروالهای سوفوس، به مدل دقیق، قابلیتهای فعال، روش مدیریت، سازگاری با سایر ابزارهای امنیتی و شرایط بهروزرسانی توجه کنید.
WatchGuard
واچ گارد (WatchGuard) نیز محصولات امنیت شبکه برای محیطهای مختلف دارد. مناسب بودن یک مدل از فایروالهای واچ گارد به ظرفیت موردنیاز، نوع امکانات امنیتی، تعداد کاربران و شعب، هزینه مجوزها و امکانات مدیریتی وابسته است.
MikroTik
میکروتیک (MikroTik) برای مسیریابی و کنترل ترافیک شبکه در بسیاری از محیطها استفاده میشود و برخی محصولات آن قابلیتهای فایروال و VPN ارائه میکنند. با این حال، باید تفاوت میان قابلیتهای فایروال و مسیریابی این تجهیزات و امکانات امنیتی تخصصی فایروالهای نسل جدید را در نظر گرفت. اگر به IPS، حفاظت پیشرفته در برابر تهدیدات یا فیلترینگ مبتنی بر سرویسهای امنیتی نیاز دارید، مشخصات مدل و امکانات واقعی آن را دقیق بررسی کنید.
در نهایت، انتخاب برند باید بر پایه نیازهای امنیتی، سازگاری با زیرساخت، توان فنی تیم، هزینه مالکیت و شرایط واقعی پشتیبانی انجام شود. امکانات یک برند را نمیتوان بدون بررسی مدل و مجوز مربوطه به تمام محصولات آن تعمیم داد.
۶. چکلیست پیش از خرید فایروال
پیش از نهاییکردن خرید، موارد زیر را بررسی کنید تا دستگاه انتخابی با نیازهای واقعی شبکه و الزامات امنیتی سازمان هماهنگ باشد.
- تعداد کاربران، شعب، ارتباطات همزمان و حجم ترافیک برآورد شده است.
- سرویسها و شبکههایی که باید محافظت شوند، مشخص شدهاند.
- توان عملیاتی دستگاه با فعال بودن قابلیتهای امنیتی موردنیاز بررسی شده است.
- قابلیتهای IPS، کنترل برنامهها، فیلترینگ وب و VPN بر اساس نیاز انتخاب شدهاند.
- تعداد و سرعت پورتها با معماری شبکه سازگار است.
- نیاز به چند اتصال اینترنت، Failover یا افزونگی بررسی شده است.
- هزینه خرید، مجوزها، تمدید اشتراکها و ابزارهای مدیریت محاسبه شده است.
- وضعیت بهروزرسانی امنیتی، گارانتی و پشتیبانی فنی روشن است.
- امکان توسعه شبکه و افزایش ظرفیت در آینده ارزیابی شده است.
- محل نصب، دسترسی مدیریتی، ثبت گزارشها و روش نگهداری تنظیمات مشخص شدهاند.
- برنامهای برای پشتیبانگیری از تنظیمات و بازیابی سرویس در شرایط خرابی وجود دارد.
۷. خرید فایروال و دریافت مشاوره از فاوا پرو
انتخاب فایروال مناسب به شناخت دقیق شبکه، سرویسهای سازمانی، نیازهای امنیتی و ظرفیت موردنیاز بستگی دارد. دستگاهی که برای یک دفتر کوچک مناسب است، ممکن است برای شبکهای با چندین شعبه، ارتباطات VPN متعدد یا ترافیک سنگین کافی نباشد. همچنین، خرید فایروال بدون طراحی صحیح سیاستهای امنیتی و تنظیمات مناسب، لزوماً سطح حفاظت مورد انتظار را فراهم نمیکند.
فاوا پرو با رویکرد مشاورهمحور در انتخاب تجهیزات و راهکارهای فناوری اطلاعات، میتواند در بررسی نیازهای فنی و انتخاب گزینههای متناسب با بودجه و زیرساخت سازمان به شما کمک کند. برای بررسی و آشنایی با فایروال های موجود در فروشگاه فاوا پرو، دسته فایروال شبکه را بررسی کنید. همچنین برای طراحی یا توسعه زیرساخت، صفحه طراحی و پیادهسازی شبکه و دیتاسنتر در دسترس است.
برای مطرحکردن نیازهای امنیتی شبکه و دریافت راهنمایی درباره گزینههای مناسب، میتوانید از طریق لینک درخواست مشاوره و خدمات در انتهای همین صفحه یا از طریق تماس با فاوا پرو با ما ارتباط بگیرید.
۸. پرسشهای متداول درباره خرید فایروال
برای یک شرکت کوچک چه فایروالی مناسب است؟
انتخاب به تعداد کاربران، حجم ترافیک، سرویسهای مورد استفاده و سطح امنیت موردنیاز بستگی دارد. برای برخی دفاتر، یک فایروال رومیزی با ظرفیت و قابلیتهای کافی مناسب است؛ اما اگر ارتباطات VPN متعدد، سرویسهای حساس یا سیاستهای امنیتی پیچیده دارید، باید امکانات و توان عملیاتی بیشتری بررسی شود.
تفاوت فایروال معمولی با فایروال نسل جدید چیست؟
فایروالهای سنتی عمدتاً بر کنترل ارتباطات بر اساس قوانین شبکه و ارتباطات تمرکز دارند. فایروال نسل جدید ممکن است امکاناتی مانند IPS، شناسایی برنامهها، فیلترینگ وب و قابلیتهای تکمیلی حفاظت از تهدیدات را نیز ارائه کند. دامنه قابلیتها به محصول و مجوزهای آن بستگی دارد.
آیا فایروال از تمام حملات سایبری جلوگیری میکند؟
خیر. فایروال یکی از لایههای دفاعی شبکه است و نمیتواند بهتنهایی جلوی تمام حملات را بگیرد. بهروزرسانی سیستمها، مدیریت دسترسیها، حفاظت از رایانهها و سرورها، آموزش کاربران، پایش رخدادها و پشتیبانگیری نیز برای کاهش ریسک ضروری هستند.
چرا توان عملیاتی فایروال اهمیت دارد؟
توان عملیاتی مشخص میکند فایروال چه میزان ترافیک را پردازش میکند. از آنجا که فعالسازی قابلیتهایی مانند IPS، کنترل برنامهها و بازرسی ترافیک رمزگذاریشده میتواند عملکرد دستگاه را کاهش دهد، باید ظرفیت محصول را در شرایط نزدیک به استفاده واقعی و با قابلیتهای موردنیاز بررسی کنید.
آیا برای استفاده از VPN به فایروال جداگانه نیاز داریم؟
لزومی ندارد همیشه دستگاه جداگانهای تهیه شود. بسیاری از فایروالها از قابلیتهای VPN پشتیبانی میکنند؛ اما نوع VPN، تعداد کاربران، توان عملیاتی، روش احراز هویت و مجوزهای موردنیاز باید با نیاز سازمان سازگار باشند.
آیا برای فایروال باید مجوز نرمافزاری تهیه کنیم؟
این موضوع به برند، مدل و قابلیتهای موردنیاز بستگی دارد. ممکن است برخی امکانات پایه بدون اشتراک جداگانه در دسترس باشند، درحالیکه قابلیتهای پیشرفته امنیتی، بهروزرسانی اطلاعات تهدیدات یا ابزارهای مدیریت به مجوز نیاز داشته باشند. هزینه و مدت اعتبار مجوزها را پیش از خرید بررسی کنید.
آیا فایروال جایگزین روتر یا سوئیچ شبکه میشود؟
خیر، این تجهیزات وظایف یکسانی ندارند؛ هرچند برخی فایروالها قابلیت مسیریابی و بعضی امکانات شبکهای را نیز ارائه میکنند. روتر برای مسیریابی میان شبکهها و سوئیچ برای اتصال تجهیزات در شبکه محلی کاربرد دارد. انتخاب و ترکیب تجهیزات باید با توجه به معماری و نیازهای شبکه انجام شود.
هر چند وقت یکبار باید فایروال را بهروزرسانی کرد؟
بهروزرسانی باید بر اساس توصیههای سازنده، اهمیت آسیبپذیریها، سیاست تغییرات سازمان و شرایط عملیاتی انجام شود. علاوه بر نرمافزار دستگاه، وضعیت مجوزهای امنیتی، اطلاعات تهدیدات و تنظیمات دسترسی مدیریتی نیز باید بهطور منظم بررسی شوند.
جمعبندی راهنمای خرید فایروال
برای خرید فایروال مناسب، ابتدا ساختار شبکه، تعداد کاربران، نوع سرویسها و سطح امنیت موردنیاز را مشخص کنید. سپس توان عملیاتی در شرایط واقعی، قابلیتهای امنیتی، تعداد پورتها، امکانات VPN، مدیریت مرکزی، افزونگی و هزینه مجوزها را با نیازهای سازمان تطبیق دهید.
بهترین انتخاب لزوماً گرانترین فایروال یا محصولی با بیشترین تعداد قابلیت نیست؛ بلکه راهکاری است که بتواند نیازهای امنیتی واقعی کسبوکار را با عملکرد کافی، هزینه قابلقبول و امکان پشتیبانی مناسب پوشش دهد. اگر برای انتخاب مدل یا طراحی راهکار امنیت شبکه به مشاوره نیاز دارید، میتوانید درخواست مشاوره خود را ثبت کنید و یا برای ارتباط با ما تماس بگیرید و نیازهای فنی و بودجه خود را برای بررسی گزینههای متناسب مطرح کنید.